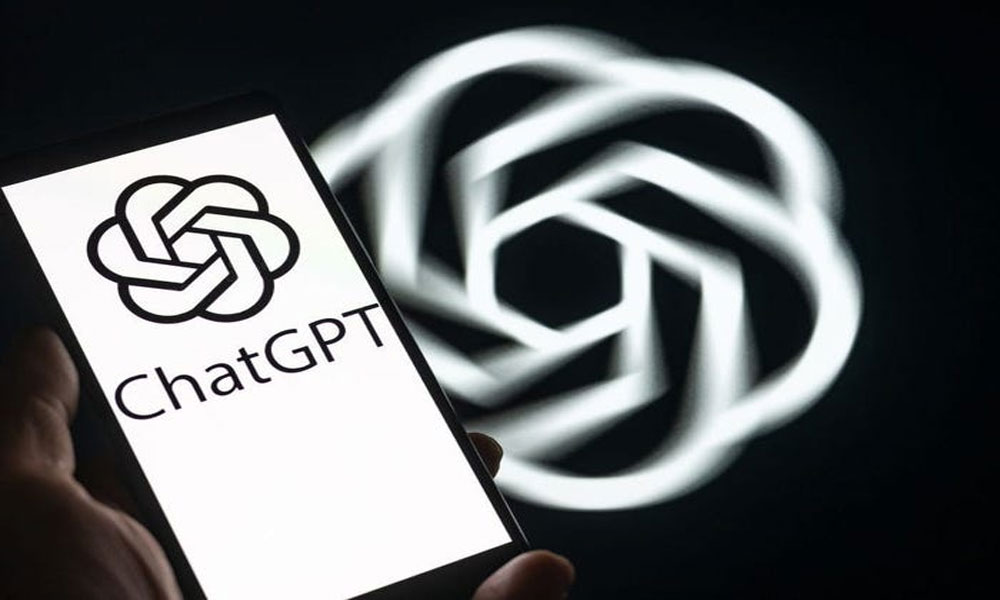
چیٹ جی پی ٹی استعمال کرنے والے صارفین کو نشانہ بنانے کے لیے سائبر مجرمان نے نیا آن لائن فراڈ شروع کر دیا، جس کے ذریعے صارفین کو جعلی پیغامات اور لنکس کے ذریعے میلویئر انسٹال کرنے کے جال میں پھنسایا جا رہا ہے۔
امریکی ٹیکنالوجی نیوز ویب سائٹ زیڈ ڈی نیٹ کے مطابق یہ فراڈ اس وقت سامنے آتا ہے جب صارف گوگل پر چیٹ جی پی ٹی تلاش کرتا ہے۔ سرچ نتائج میں اسپانسرڈ اشتہار کے ذریعے صارف کو بظاہر چیٹ جی پی ٹی کی اصل ویب سائٹ تک پہنچایا جاتا ہے، تاہم وہاں ایک جعلی کسٹم جی پی ٹی موجود ہوتا ہے، جو ہر سوال کے جواب میں ایک مخصوص پیغام دکھاتا ہے۔
جعلی پیغام میں دعویٰ کیا جاتا ہے کہ بنیادی ڈومین پر سروس کی دستیابی محدود ہے۔ صارف کو چیٹ جی پی ٹی پلس میں اپ گریڈ کرنے یا کسی متبادل ڈومین پر جانے کا مشورہ دیا جاتا ہے، جس کے ذریعے اسے نقصان دہ ویب سائٹ تک پہنچانے کی کوشش کی جاتی ہے۔
سب سے زیادہ پڑھی جانے والی
اس فراڈ کو زیادہ قابل یقین بنانے کے لیے صارف کو بظاہر چیٹ جی پی ٹی کے اصل ڈومین پر ہی رکھا جاتا ہے۔ اگر صارف پہلے سے اپنے اکاؤنٹ میں لاگ ان ہو تو اسے اکاؤنٹ بھی معمول کے مطابق فعال دکھائی دیتا ہے۔
جعلی کسٹم جی پی ٹی کا نام ’پلس 5.6‘ رکھا گیا ہے، جو عام صارفین کو کسی نئے ماڈل یا چیٹ جی پی ٹی پلس کی سہولت کا نام محسوس ہوسکتا ہے۔ اس طرح صارف کو دھوکا دے کر جعلی پیغام میں موجود لنک پر کلک کرنے کی ترغیب دی جاتی ہے۔
This new ChatGPT scam tricks you into installing malware – how to spot the trap – ZDNET https://t.co/nRvFpDcbE6
— ZDNET (@ZDNET) October 2, 2026
رپورٹس کے مطابق اصل خطرہ اس وقت پیدا ہوتا ہے جب صارف متبادل یا بیک اپ ڈومین کے لنک پر کلک کرتا ہے۔ ایسے لنکس صارف کو نقصان دہ ویب سائٹس پر لے جا سکتے ہیں، جہاں میلویئر انسٹال ہونے یا حساس معلومات چوری ہونے کا خدشہ ہوتا ہے۔
سائبر سکیورٹی ماہرین صارفین کو خبردار کرتے ہیں کہ گوگل کے اسپانسرڈ اشتہارات پر آنکھ بند کرکے اعتماد نہ کریں اور چیٹ جی پی ٹی استعمال کرنے کے لیے اس کی مستند ویب سائٹ کا پتہ خود درج کریں۔
صارفین کو یہ بھی ہدایت کی گئی ہے کہ غیر متوقع سروس نوٹس میں دیئے گئے لنکس پر کلک کرنے، نامعلوم ویب سائٹس سے فائلیں ڈاؤن لوڈ کرنے اور مشکوک صفحات پر ذاتی یا اکاؤنٹ کی معلومات فراہم کرنے سے گریز کریں۔